Wir verwenden Cookies und Dienste von Drittanbietern, die Informationen auf dem Endgerät unserer Besucher speichern oder abrufen. Diese Daten werden verarbeitet und genutzt, um unsere Website zu optimieren und kontinuierlich zu verbessern. Für die Speicherung, den Abruf und die Verarbeitung dieser Daten benötigen wir Ihre Zustimmung. Sie können Ihre Zustimmung jederzeit widerrufen, indem Sie auf einen Link im unteren Bereich unserer Website klicken. Datenschutzrichtlinie
Einstellungen für die Zustimmung anpassen
Wir verwenden Cookies, damit Sie effizient navigieren und bestimmte Funktionen ausführen können. Detaillierte Informationen zu allen Cookies finden Sie unten unter jeder Einwilligungskategorie.
Die als „notwendig" kategorisierten Cookies werden in Ihrem Browser gespeichert, da sie für die Aktivierung der grundlegenden Funktionalitäten der Website unerlässlich sind....
Immer aktiv
Notwendige Cookies sind für die Grundfunktionen der Website von entscheidender Bedeutung. Ohne sie kann die Website nicht in der vorgesehenen Weise funktionieren.Diese Cookies speichern keine personenbezogenen Daten.
Cookie
gf_email_otp_seed_3
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_12
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_6
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_1
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_4
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_10
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_5
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
VISITOR_PRIVACY_METADATA
Dauer
6 Monate
Beschreibung
YouTube sets this cookie to store the user's cookie consent state for the current domain.
Cookie
GAESA
Dauer
1 Monat
Beschreibung
Description is currently not available.
Cookie
aquaSessionId2
Dauer
2 Tage
Beschreibung
Description is currently not available.
Cookie
aquaXAuthId2
Dauer
2 Tage
Beschreibung
Description is currently not available.
Cookie
rc::a
Dauer
Läuft nie ab
Beschreibung
This cookie is set by the Google recaptcha service to identify bots to protect the website against malicious spam attacks.
Cookie
rc::c
Dauer
Sitzung
Beschreibung
This cookie is set by the Google recaptcha service to identify bots to protect the website against malicious spam attacks.
Cookie
__Secure-ENID
Dauer
1 Jahr 1 Monat
Beschreibung
The __Secure-ENID cookie is a type of secure cookie used for authentication and to ensure the security of user sessions.
Cookie
LS_CSRF_TOKEN
Dauer
Sitzung
Beschreibung
Cloudflare sets this cookie to track users’ activities across multiple websites. It expires once the browser is closed.
Cookie
zalb_*
Dauer
Sitzung
Beschreibung
Zoho sets this cookie for load balancing and session stickiness. It ensures that user requests are consistently directed to the same server during a session, helping maintain session integrity and improving website performance.
Cookie
GCLB
Dauer
Sitzung
Beschreibung
This cookie is known as Google Cloud Load Balancer set by the provider Google. This cookie is used for external HTTPS load balancing of the cloud infrastructure with Google.
Cookie
cookieyes-*
Dauer
1 Jahr
Beschreibung
CookieYes sets this cookie for consent solution management.
Cookie
__cf_bm
Dauer
1 Stunde
Beschreibung
Cloudflare setzt das Cookie, um Cloudflare Bot Management zu unterstützen.
Funktionale Cookies unterstützen bei der Ausführung bestimmter Funktionen, z. B. beim Teilen des Inhalts der Website auf Social Media-Plattformen, beim Sammeln von Feedbacks und anderen Funktionen von Drittanbietern.
Cookie
VISITOR_INFO1_LIVE
Dauer
6 Monate
Beschreibung
YouTube setzt dieses Cookie, um die Bandbreite zu messen und festzustellen, ob der Nutzer die neue oder die alte Player-Schnittstelle erhält.
Cookie
ytidb::LAST_RESULT_ENTRY_KEY
Dauer
Läuft nie ab
Beschreibung
The cookie ytidb::LAST_RESULT_ENTRY_KEY is used by YouTube to store the last search result entry that was clicked by the user. This information is used to improve the user experience by providing more relevant search results in the future.
Cookie
__session
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
GitBook sets this cookie for logging in.
Cookie
uesign
Dauer
1 Monat
Beschreibung
Zoho sets this cookie for the Visitor Live Chat.
Cookie
_tldtest_*
Dauer
Sitzung
Beschreibung
Amplitude sets this cookie to determine the highest-level domain where cookies can be set. Deleted after testing.
Cookie
lidc
Dauer
1 Tag
Beschreibung
LinkedIn setzt das lidc-Cookie, um die Auswahl des Rechenzentrums zu erleichtern.
Cookie
li_gc
Dauer
6 Monate
Beschreibung
Linkedin setzt dieses Cookie, um die Zustimmung des Besuchers zur Verwendung von Cookies für nicht wesentliche Zwecke zu speichern.
Analyse-Cookies werden verwendet um zu verstehen, wie Besucher mit der Website interagieren. Diese Cookies dienen zu Aussagen über die Anzahl der Besucher, Absprungrate, Herkunft der Besucher usw.
Cookie
gf_visitor_source
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_medium
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_campaign
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_content
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_term
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_location
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
ga_session_duration
Dauer
1 Stunde
Beschreibung
Description is currently not available.
Cookie
_ga_*
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Google Analytics sets this cookie to store and count page views.
Cookie
_ga
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Google Analytics setzt dieses Cookie, um Besucher-, Sitzungs- und Kampagnendaten zu berechnen und die Nutzung der Website für den Analysebericht der Website zu verfolgen. Das Cookie speichert Informationen anonym und weist eine zufällig generierte Nummer zu, um einzelne Besucher zu erkennen.
Cookie
amp_*
Dauer
1 Jahr
Beschreibung
Amplitude sets this cookie for session tracking for analytics purposes.
Cookie
YSC
Dauer
Sitzung
Beschreibung
Youtube setzt dieses Cookie, um die Aufrufe von eingebetteten Videos auf Youtube-Seiten zu verfolgen.
Cookie
amplitude_device_id
Dauer
Sitzung
Beschreibung
No description available.
Cookie
loom_anon_comment
Dauer
1 Jahr
Beschreibung
No description available.
Cookie
loom_referral_video
Dauer
Sitzung
Beschreibung
Description is currently not available.
Cookie
__Host-psifi.analyticsTrace
Dauer
6 Stunden
Beschreibung
Description is currently not available.
Cookie
__Host-psifi.analyticsTraceV2
Dauer
6 Stunden
Beschreibung
Description is currently not available.
Cookie
_cs_id
Dauer
1 Jahr 1 Monat
Beschreibung
This cookie is used to store the ContentSquare's user identifier ID. This is a persistent cookie and expires after 13 months.
Cookie
_cs_s
Dauer
1 Stunde
Beschreibung
This cookie is used to store the number of page's viewed by a visitor within the session for ContentSquare's solution.
Cookie
ai_session
Dauer
1 Stunde
Beschreibung
This is a unique anonymous session identifier cookie set by Microsoft Application Insights software to gather statistical usage and telemetry data for apps built on the Azure cloud platform.
Cookie
_hjSessionUser_*
Dauer
1 Jahr
Beschreibung
Hotjar sets this cookie to ensure data from subsequent visits to the same site is attributed to the same user ID, which persists in the Hotjar User ID, which is unique to that site.
Cookie
_hjSession_*
Dauer
1 Stunde
Beschreibung
Hotjar sets this cookie to ensure data from subsequent visits to the same site is attributed to the same user ID, which persists in the Hotjar User ID, which is unique to that site.
Cookie
ajs_anonymous_id
Dauer
1 Jahr
Beschreibung
This cookie is set by Segment to count the number of people who visit a certain site by tracking if they have visited before.
Cookie
_cs_c
Dauer
1 Jahr 1 Monat
Beschreibung
The cookie is used by Content Square to save the user consent to be tracked.
Cookie
utm_medium
Dauer
7 Tage
Beschreibung
This cookie is used to record from where the visitor came to the website orginally. This information is used by the website operator to know the efficiency of their marketing.
Cookie
utm_source
Dauer
7 Tage
Beschreibung
This cookie is used to record from where the visitor came to the website orginally. This information is used by the website operator to know the efficiency of their marketing.
Cookie
utm_campaign
Dauer
7 Tage
Beschreibung
Google Ad Services sets this cookie to store session campaign value if present.
Cookie
utm_content
Dauer
7 Tage
Beschreibung
This cookie is used for storing the session content value if present.
Cookie
utm_term
Dauer
7 Tage
Beschreibung
This cookie is used to record from where the visitor came to the website orginally. This information is used by the website operator to know the efficiency of their marketing.
Cookie
amp_cookie_test*
Dauer
Sitzung
Beschreibung
Amplitude sets this cookie to test if cookies are enabled in the user’s browser. It is used during SDK initialisation and is automatically removed after the check.
Cookie
utsdb
Dauer
Sitzung
Beschreibung
Zoho SalesIQ sets this cookie to register data on visitor's website behaviour.
Leistungs-Cookies werden verwendet, um die wichtigsten Leistungsindizes der Website zu verstehen und zu analysieren. Dies trägt dazu bei, den Besuchern ein besseres Nutzererlebnis zu bieten.
Cookie
_uetsid
Dauer
1 Tag
Beschreibung
Bing Ads setzt dieses Cookie, um mit einem Nutzer in Kontakt zu treten, der zuvor die Website besucht hat.
Cookie
_uetvid
Dauer
1 Jahr 24 Tage
Beschreibung
Bing Ads setzt dieses Cookie, um mit einem Nutzer in Kontakt zu treten, der die Website bereits besucht hat.
Werbe-Cookies werden verwendet, um Besuchern auf der Grundlage der von ihnen zuvor besuchten Seiten maßgeschneiderte Werbung zu liefern und die Wirksamkeit von Werbekampagne nzu analysieren.
Cookie
_gcl_au
Dauer
3 Monate
Beschreibung
Google Tag Manager setzt das Cookie, um die Werbeeffizienz von Websites zu testen, die seine Dienste nutzen.
Cookie
__Secure-ROLLOUT_TOKEN
Dauer
6 Monate
Beschreibung
YouTube sets this cookie to manage feature rollout and experimentation. It helps Google control which new features or interface changes are shown to users as part of testing and staged rollouts, ensuring consistent experience for a given user during an experiment.
Cookie
__Secure-YEC
Dauer
vergangene
Beschreibung
Description is currently not available.
Cookie
__Secure-YNID
Dauer
6 Monate
Beschreibung
YouTube cookie used to protect user security and prevent fraud, especially during the login process.
Cookie
test_cookie
Dauer
15 Minuten
Beschreibung
doubleclick.net setzt dieses Cookie, um festzustellen, ob der Browser des Nutzers Cookies unterstützt.
Cookie
MUID
Dauer
1 Jahr 24 Tage
Beschreibung
Bing setzt dieses Cookie, um einzelne Webbrowser zu erkennen, die Microsoft-Seiten besuchen. Dieses Cookie wird für Werbung, Website-Analysen und andere Vorgänge verwendet.
Cookie
ai_user
Dauer
1 Jahr
Beschreibung
Microsoft Azure sets this cookie as a unique user identifier cookie, enabling counting of the number of users accessing the application over time.
Cookie
NID
Dauer
6 Monate
Beschreibung
Google setzt das Cookie zu Werbezwecken, um die Anzahl der Anzeigen zu begrenzen, um unerwünschte Anzeigen stummzuschalten und um die Wirksamkeit von Anzeigen zu messen.
Cookie
__Host-GAPS
Dauer
2 Jahre
Beschreibung
This cookie allows the website to identify a user and provide enhanced functionality and personalisation.
Cookie
bcookie
Dauer
1 Jahr
Beschreibung
LinkedIn setzt dieses Cookie von LinkedIn-Share-Buttons und Anzeigen-Tags, um Browser-IDs zu erkennen.
Cookie
IDE
Dauer
1 Jahr 24 Tage 1 Minute
Beschreibung
„Google DoubleClick IDE“-Cookies speichern Informationen darüber, wie der Nutzer die Website nutzt, um ihm dem Nutzerprofil entsprechende Anzeigen zu präsentieren.
Cookie
guest_id_marketing
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to identify and track the website visitor.
Cookie
guest_id_ads
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to identify and track the website visitor.
Cookie
personalization_id
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to integrate and share features for social media and also store information about how the user uses the website, for tracking and targeting.
Cookie
guest_id
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to identify and track the website visitor. It registers if a user is signed in to the Twitter platform and collects information about ad preferences.
Andere nicht kategorisierte Cookies sind solche, die analysiert werden und noch nicht in eine Kategorie eingestuft wurden.
Cookie
_cs_root-domain
Dauer
Sitzung
Beschreibung
Description is currently not available.
Cookie
aquacloudio-_zldp
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Description is currently not available.
Cookie
aquacloudio-_zldt
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Description is currently not available.
Cookie
amplitude_testaqua-cloud.io
Dauer
1 Jahr
Beschreibung
Description is currently not available.
X
🤖 Neue spannende Updates sind jetzt für die aqua-Intelligenz verfügbar! 🎉
Software-Qualitätstests: Der ultimative Leitfaden für fehlerfreie Launches
Deine Software ist nur so gut wie ihr schlimmster Bug. Wenn dein Team eine App, eine Plattform oder ein System ohne ordentliche Software-Qualitätstests auf den Markt bringt, spielst du mit dem Ruf des Unternehmens, dem Vertrauen der Nutzer und dem Umsatz. Betrachte es nicht als Abhaken von Kästchen; dies ist ein Muss. Hier ist eine brutale Wahrheit: Eine Umfrage zeigte, dass 88% der Nutzer die Verwendung deines Produkts aufgeben werden, nachdem sie auf einen größeren Bug gestoßen sind.
Software-Qualitätstests erkennen Fehler vor der Veröffentlichung, wobei 88% der Nutzer ein Produkt aufgeben, nachdem sie nur einen schwerwiegenden Fehler erlebt haben.
Die Kosten für die Fehlerbehebung steigen exponentiell über die Entwicklungsphasen, von 50 € in der Anforderungsphase auf über 5000 € in der Produktionsphase.
Moderne Testansätze kombinieren manuelle und automatisierte Methoden, wobei 77% der Unternehmen Automatisierung für Regressions-, Performance- und Lasttests einsetzen.
KI-gestützte Testmanagement-Lösungen wie aqua cloud können den manuellen Testaufwand um 43% reduzieren und die Regressionstestzeit um 34% verkürzen.
Risikobasiertes Testen konzentriert die Bemühungen auf geschäftskritische Funktionen und Bereiche mit hoher Auswirkung, wo Fehler den größten Schaden verursachen würden.
Wer bis zur letzten Minute mit dem Testen wartet, riskiert teure Katastrophen in der Produktion, doch viele Teams kämpfen noch immer mit diesem Ansatz. Erfahren Sie im Artikel unten, wie richtiges Software-Qualitätstesting Ihren Ruf und Umsatz schützen kann 👇.
Bevor dieses Desaster eintritt, musst du einen gründlichen Software-Qualitätssicherungsprozess einrichten. Wie? Und welche Schwierigkeiten liegen auf dem Weg? Dieser Leitfaden schneidet durch den Fluff. Lass uns loslegen.
Was ist Software-Qualitätstesting? (Und warum die meisten Teams es falsch machen)
Software-Qualitätstesting ist der Prozess der Überprüfung, ob Software wie erwartet funktioniert, ohne unerwartete Bugs, Abstürze oder Sicherheitsprobleme.
Es geht um mehr als nur das Finden von Bugs – dein Ziel sollte sein, sie so weit wie möglich zu minimieren. Das ultimative Ziel ist es, zu verhindern, dass schlechter Code in die Produktion gelangt.
Was sind die drei Säulen der Softwarequalität?
Dies sind die Hauptsäulen der Softwarequalität:
Quality Assurance (QA): Festlegen von Regeln und Best Practices, bevor die Entwicklung beginnt.
Quality Control (QC): Finden von Problemen nach der Entwicklung durch manuelle und automatisierte Tests.
Testing: Durchführen verschiedener Tests während der gesamten Entwicklung—Unit-, Performance-, Sicherheitstests usw.—um die Softwarequalität zu validieren.
🚨 Wo QA-Teams scheitern: Der Hauptaufwand fließt in die Behebung von Bugs, nachdem sie es in die Produktion geschafft haben. Dies ist jedoch kostspielig, schlecht für den Ruf und, wie oben erwähnt, einer der Gründe, warum Menschen deine Software aufgeben und nie wiederkommen. Du musst verstehen, dass Testing kein nachträglicher Gedanke ist. Nur dann wirst du in der Lage sein, die Anzahl der Bugs zu minimieren, die es in die Produktion schaffen. Wir werden dies im weiteren Verlauf dieses Leitfadens ausführlicher behandeln.
QA vs QC vs Testing: Was sind die Unterschiede?
Die meisten Menschen verwenden diese drei Begriffe austauschbar. Klären wir das schnell:
QA (Quality Assurance) = Bugs verhindern Es geht um Prozesse—Einrichten der richtigen Methoden, Standards und Überprüfungen, damit weniger Defekte in den Code gelangen. Denke an Audits, Best Practices und kontinuierliche Verbesserung.
QC (Quality Control) = Defekte im Endprodukt finden Es ist produktorientiert—Überprüfen von Anforderungen, Testen von Builds und Verifizieren, dass die Software die Spezifikationen vor der Freigabe erfüllt. Geschieht nach der Entwicklung.
Testing = Die Durchführung von Checks Eine tatsächliche Durchführung von Tests (manuell/automatisiert), um Defekte zu finden.
Da Testing der primäre Weg ist, wie QC Probleme erkennt, wird es oft verwechselt. Das Verständnis ihrer Unterschiede ist entscheidend, damit du weißt, dass QA mehr als nur Testing ist. Und du brauchst Testing in allen Teilen deines Software-Entwicklungszyklus, nicht nur nach dem Launch, wo alle Bugs 100-mal teurer zu beheben werden.
"Die kurze Antwort ist, dass Software-Testing nur ein kleiner Teil der Quality Assurance ist."
Schlüsselprinzipien des Software-Testings (Die die meisten Teams auf die harte Tour lernen)
1. Frühes Testen: Warte nicht, bis es zu spät ist
Szenario: Dein Team hat gerade die Codierung einer wichtigen Funktion abgeschlossen. QA bekommt sie zwei Tage vor der Veröffentlichung, führt Tests durch und—Überraschung—kritische Fehler überall. Jetzt ist Panikmodus: Verzögerst du den Launch oder lieferst du fehlerhafte Software aus?
Realität: Testing sollte in dem Moment beginnen, in dem die erste Anforderung geschrieben wird. Überprüfe Spezifikationen. Teste Prototypen. Validiere Architekturentscheidungen. Je früher du Mängel entdeckst, desto günstiger sind sie zu beheben.
2. Defect Clustering: Die 80/20-Regel bei Bugs
Szenario: Nach einer Veröffentlichung kommen 90% deiner Absturzberichte von nur zwei Modulen: dem Zahlungsprozessor und dem Datei-Uploader. Dein Team hat Wochen damit verschwendet, risikoarme Funktionen zu testen, während die eigentlichen Zeitbomben durchgerutscht sind.
Realität: In den meisten Systemen verursacht ein kleiner Teil der Komponenten die meisten Defekte. Konzentriere deine Testkraft auf das, was wichtig ist—historische Daten und Risikoanalysen zeigen dir, wo.
3. Pestizid-Paradoxon: Deine Tests werden veraltet
Szenario: Deine automatisierte Testsuite bestehst zu 100% erfolgreich… und trotzdem melden Benutzer weiterhin Bugs. Warum? Weil du seit Monaten die gleichen Tests durchführst und sie keine neuen Fehlermodi mehr erkennen.
Realität: Wie Antibiotika, die an Wirksamkeit verlieren, nutzen sich Tests mit der Zeit ab. Überprüfe und erweitere regelmäßig deine Testfälle—oder riskiere, kritische Regressionen zu übersehen.
4. Kontext ist alles: Medizinische Software ≠ Gaming-Apps
Szenario: Dein Team hat den gleichen Testansatz sowohl für ein Krankenhaus-Patientenportal als auch für ein Mobile Game verwendet. Das Spiel wurde fehlerlos gestartet—aber die Gesundheitssoftware bestand die Compliance-Audits nicht, was 500.000 € an Strafen kostete.
Realität: Testing muss zu den Einsätzen, Vorschriften und Benutzererwartungen deiner Domäne passen. Was für eine Social-Media-App funktioniert, könnte für Fintech- oder Luftfahrtsysteme katastrophal sein.
5. Irrglaube der Fehlerabwesenheit: Das perfekte, nutzlose Produkt
Szenario: Du hast Software ohne bekannte Defekte ausgeliefert… und die Benutzer hassten sie. Warum? Weil du auf „Korrektheit“ getestet hast, aber nie validiert hast, ob sie tatsächlich ihre Probleme löst.
Realität: Keine Bugs ≠ gute Software. Dies anzunehmen ist eines der ersten Warnsignale. Wenn dein Produkt keinen echten Mehrwert bietet, ist technische Perfektion bedeutungslos. Verbinde die Defektsuche immer mit Tests zur Benutzerfreundlichkeit und Markteignung.
Software Testing Life Cycle Checkliste, die du kennen musst
Der STLC bietet einen strukturierten Ansatz für Testaktivitäten:
Anforderungsanalyse: Verstehen, was getestet werden muss.
Testplanung: Definition der Teststrategie, Aufwandsschätzung und Ressourcenzuweisung.
Testfall-Entwicklung: Erstellen detaillierter Testfälle und -verfahren.
Testumgebung-Setup: Vorbereiten der Testinfrastruktur.
Testausführung: Durchführen von Tests und Melden von Defekten.
Testzyklusabschluss: Bewertung der Testziele im Vergleich zu den tatsächlichen Ergebnissen.
Bis jetzt haben wir uns mit der Theorie beschäftigt. In der Praxis ist ein strukturierter STLC jedoch nur so gut wie die Lösungen, die ihn unterstützen. Ohne eine Test-Management-Lösung wird dein Team in Tabellen ertrinken, den Überblick über Defekte verlieren und mit der Zusammenarbeit kämpfen.
Moderne Test-Management-Systeme (TMS) bringen alles an einen Ort—Testfälle, Automatisierung, Reporting und Integrationen. Sie machen QA schneller, intelligenter und skalierbar. Ein Paradebeispiel für diese Lösungen ist aqua cloud, ein KI-gesteuertes TMS, das deinen STLC von Anfang an rationalisiert.
Hier ist, wobei aqua cloud dir hilft:
Anforderungsanalyse: KI-gestützte Nachverfolgbarkeit gewährleistet Testabdeckung von Tag eins an.
Testplanung: Zentralisierte Strategie und Aufwandsschätzung optimieren die Zusammenarbeit.
Testfall-Entwicklung: KI generiert Testfälle und Testdaten in Sekunden und reduziert den manuellen Aufwand.
Testumgebung-Setup: Nahtlose Integrationen mit CI/CD-Pipelines, Jira, Azure DevOps und Automatisierungs-Frameworks.
Testausführung: Manuelle und automatisierte Tests laufen nebeneinander, wobei KI die Defekterkennung beschleunigt.
Testzyklusabschluss: Anpassbare Dashboards und Echtzeit-Analysen machen Berichte und Einblicke mühelos.
Wenn sich dein Testing wie ein endloser Kreislauf des Chaos anfühlt, ist es Zeit, auf KI-gesteuertes Test-Management mit aqua umzusteigen.
Beschleunige jeden Schritt des Software-Testing-Lebenszyklus mit einer 100% KI-gestützten Lösung
Software-Testing hat mehrere Ebenen, die jeweils einem bestimmten Zweck dienen:
Unit Testing
Testen einzelner Komponenten in Isolation. Eine Bank könnte beispielsweise spezifische Funktionen wie Zinsberechnung oder Geldabhebung separat testen, um frühzeitig Probleme zu identifizieren.
Integration Testing
Überprüfen von Interaktionen zwischen integrierten Einheiten. Dies stellt sicher, dass verschiedene Module nahtlos zusammenarbeiten.
System Testing
Testen des vollständigen, integrierten Systems, um die Einhaltung der Anforderungen zu überprüfen.
Acceptance Testing
Validieren, dass die Software die geschäftlichen Anforderungen erfüllt und zur Auslieferung bereit ist.
Die Nutzung spezialisierter Tools zur Testdurchführung. Automatisiertes Testing ist hervorragend für:
Regression Testing
Performance Testing
Last-Testing
Die Branche hat eine signifikante Verschiebung in Richtung Automatisierung erlebt, wobei 77% der Unternehmen automatisiertes Testing einführen. Für fast die Hälfte der befragten Teams hat die Automatisierung mehr als 50% der manuellen Testaktivitäten ersetzt. Aber du brauchst immer noch eine Mischung aus beidem, denn sich nur auf Automatisierung zu verlassen bedeutet, viel zu riskieren, und nur auf manuelle Anstrengungen zu setzen bedeutet, an Effizienz zu verlieren.
Woher wissen Sie, ob Sie Ihre Testbemühungen richtig auf diese Ebenen verteilen? Die meisten Teams raten, geben zu viel Geld für die falschen Phasen aus und sehen zu, wie ihre Budgets explodieren, wenn Fehler in die Produktion gelangen. Aber was wäre, wenn Sie verschiedene Strategien simulieren und die tatsächlichen Kostenauswirkungen sehen könnten, bevor Sie diese teuren Fehler machen? Wir präsentieren Ihnen eine Simulation genau für diesen Zweck:
💰 Der Bug-Kosten-Multiplikator (Zum Öffnen klicken)
▼
Entdecken Sie, wie Bugfix-Kosten exponentiell über Entwicklungsphasen steigen
📋
Anforderungen
Basiskosten
€50
💻
Entwicklung
5x teurer
€250
🔍
Testen
15x teurer
€750
🚨
Produktion
100x+ teurer
€5.000
Phase ausgewählt
Warum so teuer?
💡 Berechnen Sie Ihre eigenen Kosten
Mit Ihren Parametern würde dieser Bug kosten:
Anforderungen
$150
Entwicklung
$750
Testen
$2.250
Produktion
$15.000
💡
Wichtigste Erkenntnis
Shift-Left-Testing kann die Bugfix-Kosten um bis zu 90% reduzieren.
Je früher Sie Bugs entdecken, desto mehr Geld sparen Sie. Beginnen Sie mit dem Testen bereits in der
Anforderungsphase und vermeiden Sie den teuren Albtraum von Produktions-Fixes!
Intelligenteres Testing: Strategien, die tatsächlich funktionieren
Dies sind die bewährten Strategien, die du in deinen Testbemühungen implementieren solltest:
1. Shift Left Testing: Finde Bugs, bevor sie dich teuer zu stehen kommen
Warten bis zur letzten Minute mit dem Testen? So bekommst du teure Katastrophen. Shift Left bedeutet, so früh wie möglich zu testen—sogar bevor eine einzige Codezeile geschrieben wird. Überprüfe Anforderungen, validiere Designs und automatisiere frühe Tests. Je früher du Probleme findest, desto günstiger sind sie zu beheben.
2. Risikobasiertes Testing: Konzentriere dich auf das, was tatsächlich kaputt gehen kann
Nicht alle Bugs sind gleich. Ein Tippfehler in einem Tooltip? Ärgerlich. Ein defekter Checkout-Button? Ein finanzieller Albtraum. Risikobasiertes Testing hilft dir, basierend auf Auswirkungen zu priorisieren. Analysiere vergangene Defekte, geschäftskritische Funktionen und Sicherheitslücken—und konzentriere dann deine Bemühungen auf die Bereiche, in denen ein Ausfall am meisten schadet.
3. Continuous Testing: QA, die mit der Entwicklungsgeschwindigkeit Schritt hält
Wenn deine Tests nur vor einer großen Veröffentlichung laufen, bist du bereits im Rückstand. Continuous Testing führt Tests automatisch bei jeder Codeänderung durch und fängt Probleme in dem Moment, in dem sie auftreten. Integriert in CI/CD-Pipelines stellt es sicher, dass deine Software immer bereit zur Bereitstellung ist, ohne dich zu verlangsamen.
4. Test Data Management: Echte Daten, echte Einblicke
Testen mit gefälschten Daten führt zu gefälschtem Vertrauen. Schlecht erstellte Testdaten verfehlen reale Probleme, besonders in Grenzfällen. Facebooks A/B-Testing und andere Top-Tier-Ansätze verwenden realistische, anonymisierte Datensätze, um sicherzustellen, dass Tests das tatsächliche Nutzerverhalten widerspiegeln. Das Ergebnis? Genauere Tests und weniger unangenehme Überraschungen nach dem Launch.
5. Metriken-gestützter Ansatz: Messe, was wichtig ist
Du kannst nicht verbessern, was du nicht misst. Die Verfolgung der Defektdichte (Industriestandard: ~1 Defekt pro 1.000 Codezeilen), Testabdeckung und Defektlösungszeit liefert dir harte Daten zur QA-Effektivität. Eine starke Metrik-Strategie hilft Teams, Testbemühungen zu optimieren und den Einfluss von QA gegenüber Stakeholdern nachzuweisen.
Warum du Test-Management-Lösungen in der Qualitätssicherung brauchst
Seien wir ehrlich—Tests über Tabellen, E-Mails und 15 verschiedene Tools zu verwalten, ist ein Albtraum. Teams ertrinken im Chaos:
Verlorene Testfälle, die auf dem Laptop von jemandem vergraben sind
Keine Sichtbarkeit darüber, was tatsächlich getestet wird
Endlose Meetings nur um herauszufinden, ob du bereit bist zu liefern
Hier kommen Tools wie aqua cloud ins Spiel. Es „verwaltet“ nicht nur Tests—es behebt das Durcheinander, das dich jeden Tag verlangsamt.
Was das tatsächlich für dich bedeutet:
1. Beendet die Tabellen-Hölle
Kein „Test_Cases_FINAL_v2_revised.xlsx“ in Version 27 mehr
Alle Tests, Ergebnisse und Dokumente an einem Ort—für jeden zugänglich
2. Stoppt den „Wer hat was getestet?“-Zirkus
Echtzeit-Dashboards zeigen genau, was bestanden, fehlgeschlagen oder ungetestet ist
Keine Überraschungen mehr 2 Stunden vor dem Launch
Kein Zwang, jeden in einen starren Workflow zu pressen
4. Triff Entscheidungen basierend auf Daten, nicht auf Vermutungen
Erkenne Trends: „Unser Zahlungsmodul scheitert bei 73% der API-Tests—vielleicht sollten wir das beheben?“
Beweise den Einfluss von QA mit harten Zahlen (endlich)
Zum Beispiel verbesserte ein deutsches Softwareunternehmen mit einer 9-stelligen Bewertung die Stabilität bei gleichzeitiger Beibehaltung von zweiwöchentlichen Releases mit aqua cloud. Sie rationalisierten Regressionstests, verbesserten die QA-Effizienz und reduzierten die Regressionstestzeit um 34%.
Im Bankwesen reduzierte aquas KI-gesteuertes TMS den manuellen Testaufwand um 43% und ermöglichte es Finanzinstituten, neue Anwendungen schneller auf den Markt zu bringen. Eine 140 Jahre alte Bank steigerte die Testeffizienz um über 50% mit aqua.
Willst du dich diesen Unternehmen anschließen und in die Liste der Erfolgsgeschichten aufgenommen werden? Warum warten?
Erhalte die besten Testservices von einer 100% zuverlässigen, KI-gesteuerten Test-Management-Lösung
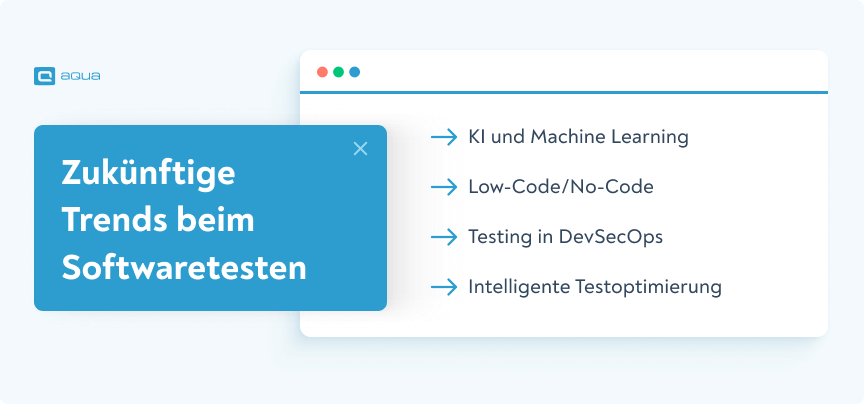
Testing ist nicht mehr das, was es einmal war. Sich auf altmodische Methoden zu verlassen, während die Softwareentwicklung voraneilt, ist ein verlorenes Spiel. Die Branche verändert sich—KI, Automatisierung und intelligentere Teststrategien schreiben die Regeln neu. Hältst du Schritt?
Hier ist, wohin sich das Testing entwickelt und wie du voraus bleiben kannst:
1. KI und Machine Learning: Deine neue QA-Superkraft
KI ist kein Hype—sie revolutioniert das Testing-Spiel. Stelle dir KI-gestützte Testautomatisierung vor, die Tests für dich schreibt, aktuell hält und optimiert. Intelligente Defektvorhersage, die auf Bedrohungen hinweist, bevor sie zu echten Problemen werden. KI-gesteuerte Testdatengenerierung, die reale Szenarien in Sekunden nachbildet.
2. Low-Code/No-Code Testing: Jeder kann jetzt testen
Nicht jeder in deinem Team ist ein Coding-Ninja. Mit Low-Code/No-Code-Testing können Produktmanager, Business-Analysten und sogar nicht-technische Tester Tests ohne Skripting erstellen und ausführen. Mehr Tester führen zu schnellerem Feedback und weniger blinden Flecken.
3. Testing in DevSecOps: Fange Sicherheitslücken ab, bevor Angreifer es tun
Sicherheit darf kein nachträglicher Gedanke sein. Die Integration von Sicherheitstests in DevSecOps stellt sicher, dass Schwachstellen vor der Bereitstellung erkannt werden, nicht nach einem Breach. Stelle dir automatisierte Sicherheitsscans, Echtzeit-Bedrohungserkennung und kontinuierliche Compliance-Checks vor—alles in deine Pipeline integriert.
4. Intelligente Testoptimierung: Höre auf, Zeit mit den falschen Tests zu verschwenden
Führst du bei jedem Mal jeden Test durch? Das ist ineffizient. KI-basierte Analytik kann identifizieren, welche Testfälle am wichtigsten sind. Sie kann die Abdeckung maximieren und gleichzeitig nutzlose Durchläufe entfernen. Weniger verschwendete Zyklen, schnellere Feedback-Schleifen und ein effizienterer QA-Prozess.
Aqua clouds KI-Copilot lässt dich sofort Testfälle, User Stories und BDDs aus Anforderungen oder Dateien generieren. Brauchst du Testdaten? Erhalte synthetische Testdaten mit Präzision und Vielfalt in Sekunden. Steckst du bei einer Testherausforderung fest? KI-gestützte Anleitung hilft, komplexe Probleme schnell zu lösen. 100% Nachverfolgbarkeit, Testabdeckung und Sichtbarkeit sind keine weit entfernten Träume mehr. Mit Jira, Azure DevOps und Automatisierungsintegrationen wirst du deine Testbemühungen verstärken. One-Click-Bug-Tracking-Integration Capture, anpassbare Dashboards und zentrales Repository geben dir die ultimative Software-Qualitätssicherungs-Testerfahrung. Tritt heute in die Welt des intelligenteren Testens ein.
Transformiere dein Testing mit einer felsenfesten, 100% modernen, KI-gestützten Lösung
Software-Testing ist keine finale Hürde mehr—es ist das Zentrum schneller, zuverlässiger Entwicklung. Moderne Apps sind komplex, und die Kosten für Defekte steigen exponentiell, je später sie gefunden werden. Die klügsten Teams mischen manuelle Expertise mit Automatisierung, nutzen KI-gestützte Tools wie aqua cloud und folgen bewährten Best Practices, um qualitativ hochwertige Software schneller auszuliefern. Frühe Investitionen in QA werden langfristige Kosten senken, indem Probleme erkannt werden, bevor sie eskalieren. Die eigentliche Frage ist also nicht, ob du es dir leisten kannst, richtig zu testen—sondern ob du es dir leisten kannst, es nicht zu tun.
Was ist der Unterschied zwischen Verifikation und Validierung im Software-Testing?
Verifikation bestimmt, ob die Software die spezifizierten Anforderungen erfüllt (das Produkt richtig bauen), während Validierung sicherstellt, dass die Software die Benutzerbedürfnisse erfüllt (das richtige Produkt bauen).
Wie entscheide ich zwischen manuellem und automatisiertem Testing?
Wähle manuelles Testing für explorative, Benutzerfreundlichkeits- und Ad-hoc-Testszenarien. Entscheide dich für Automatisierung, wenn es um wiederholende Tests, Regressionstests und Performance-Tests geht.
Welche Metriken sollte ich verfolgen, um die Testeffektivität zu messen?
Schlüsselmetriken umfassen Defektdichte, Testabdeckung, Defektleckage-Rate, Testausführungszeit und Defektlösungszeit.
Wie kann KI das Software-Testing verbessern?
KI kann automatisch Testfälle generieren, defektanfällige Bereiche vorhersagen, Test-Suites optimieren, synthetische Testdaten generieren und visuelles Testen automatisieren. Aqua cloud ist ein Paradebeispiel für ein perfektes KI-gesteuertes TMS, das dir hilft, Testfälle, Testdaten und Anforderungen in wenigen Sekunden zu generieren.
Wie integriere ich Testing in einen agilen Entwicklungsprozess?
Integriere Testing durch die Einführung von testgetriebener Entwicklung, Einbeziehung von Testern von der Sprint-Planung an, Automatisierung von Regressionstests, Durchführung von kontinuierlichem Testen und Abhaltung regelmäßiger Test-Review-Meetings.
Robert hat mehrere Jahre Erfahrung in der Prozessoptimierung und im Testmanagement. Er ist Experte für die Definition und Implementierung von Arbeitsabläufen durch die Anpassung von aqua an die Prozesse der Kunden.
Nurlan, ein QA-Koordinator, ist stolz darauf, nahtlose QA-Operationen zu orchestrieren. Seine Expertise in der Koordination von QA-zentrierten Projekten und der Integration von QA-Lösungen hat konsequent höchste Kundenzufriedenheit erzielt. Neben seiner Vollzeittätigkeit als QA-Koordinator beinhaltet Nurlans Rolle das Erstellen von überzeugenden Inhalten, die Nutzer über die…
Beginnen Sie Ihre Arbeit nicht mit gewöhnlichen E-Mails: Fügen Sie eine gesunde Dosis an aufschlussreichen Softwaretest-Tipps von unseren QS-Experten hinzu.
Home » Agile in der QS » Software-Qualitätstests: Der ultimative Leitfaden für fehlerfreie Launches
Lieben Sie das Testen genauso wie wir?
Werden Sie Teil unserer Community von begeisterten Experten! Erhalten Sie neue Beiträge aus dem aqua-Blog direkt in Ihre Inbox. QS-Trends, Übersichten über Diskussionen in der Community, aufschlussreiche Tipps — Sie werden es lieben!
Wir sind dem Schutz Ihrer Privatsphäre verpflichtet. Aqua verwendet die von Ihnen zur Verfügung gestellten Informationen, um Sie über unsere relevanten Inhalte, Produkte und Dienstleistungen zu informieren. Diese Mitteilungen können Sie jederzeit wieder abbestellen. Weitere Informationen finden Sie in unserer Datenschutzrichtlinie.