Wir verwenden Cookies und Dienste von Drittanbietern, die Informationen auf dem Endgerät unserer Besucher speichern oder abrufen. Diese Daten werden verarbeitet und genutzt, um unsere Website zu optimieren und kontinuierlich zu verbessern. Für die Speicherung, den Abruf und die Verarbeitung dieser Daten benötigen wir Ihre Zustimmung. Sie können Ihre Zustimmung jederzeit widerrufen, indem Sie auf einen Link im unteren Bereich unserer Website klicken. Datenschutzrichtlinie
Einstellungen für die Zustimmung anpassen
Wir verwenden Cookies, damit Sie effizient navigieren und bestimmte Funktionen ausführen können. Detaillierte Informationen zu allen Cookies finden Sie unten unter jeder Einwilligungskategorie.
Die als „notwendig" kategorisierten Cookies werden in Ihrem Browser gespeichert, da sie für die Aktivierung der grundlegenden Funktionalitäten der Website unerlässlich sind....
Immer aktiv
Notwendige Cookies sind für die Grundfunktionen der Website von entscheidender Bedeutung. Ohne sie kann die Website nicht in der vorgesehenen Weise funktionieren.Diese Cookies speichern keine personenbezogenen Daten.
Cookie
gf_email_otp_seed_3
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_12
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_6
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_1
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_4
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_10
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
gf_email_otp_seed_5
Dauer
2 Stunden
Beschreibung
Description is currently not available.
Cookie
VISITOR_PRIVACY_METADATA
Dauer
6 Monate
Beschreibung
YouTube sets this cookie to store the user's cookie consent state for the current domain.
Cookie
GAESA
Dauer
1 Monat
Beschreibung
Description is currently not available.
Cookie
aquaSessionId2
Dauer
2 Tage
Beschreibung
Description is currently not available.
Cookie
aquaXAuthId2
Dauer
2 Tage
Beschreibung
Description is currently not available.
Cookie
rc::a
Dauer
Läuft nie ab
Beschreibung
This cookie is set by the Google recaptcha service to identify bots to protect the website against malicious spam attacks.
Cookie
rc::c
Dauer
Sitzung
Beschreibung
This cookie is set by the Google recaptcha service to identify bots to protect the website against malicious spam attacks.
Cookie
__Secure-ENID
Dauer
1 Jahr 1 Monat
Beschreibung
The __Secure-ENID cookie is a type of secure cookie used for authentication and to ensure the security of user sessions.
Cookie
LS_CSRF_TOKEN
Dauer
Sitzung
Beschreibung
Cloudflare sets this cookie to track users’ activities across multiple websites. It expires once the browser is closed.
Cookie
zalb_*
Dauer
Sitzung
Beschreibung
Zoho sets this cookie for load balancing and session stickiness. It ensures that user requests are consistently directed to the same server during a session, helping maintain session integrity and improving website performance.
Cookie
GCLB
Dauer
Sitzung
Beschreibung
This cookie is known as Google Cloud Load Balancer set by the provider Google. This cookie is used for external HTTPS load balancing of the cloud infrastructure with Google.
Cookie
cookieyes-*
Dauer
1 Jahr
Beschreibung
CookieYes sets this cookie for consent solution management.
Cookie
__cf_bm
Dauer
1 Stunde
Beschreibung
Cloudflare setzt das Cookie, um Cloudflare Bot Management zu unterstützen.
Funktionale Cookies unterstützen bei der Ausführung bestimmter Funktionen, z. B. beim Teilen des Inhalts der Website auf Social Media-Plattformen, beim Sammeln von Feedbacks und anderen Funktionen von Drittanbietern.
Cookie
VISITOR_INFO1_LIVE
Dauer
6 Monate
Beschreibung
YouTube setzt dieses Cookie, um die Bandbreite zu messen und festzustellen, ob der Nutzer die neue oder die alte Player-Schnittstelle erhält.
Cookie
ytidb::LAST_RESULT_ENTRY_KEY
Dauer
Läuft nie ab
Beschreibung
The cookie ytidb::LAST_RESULT_ENTRY_KEY is used by YouTube to store the last search result entry that was clicked by the user. This information is used to improve the user experience by providing more relevant search results in the future.
Cookie
__session
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
GitBook sets this cookie for logging in.
Cookie
uesign
Dauer
1 Monat
Beschreibung
Zoho sets this cookie for the Visitor Live Chat.
Cookie
_tldtest_*
Dauer
Sitzung
Beschreibung
Amplitude sets this cookie to determine the highest-level domain where cookies can be set. Deleted after testing.
Cookie
lidc
Dauer
1 Tag
Beschreibung
LinkedIn setzt das lidc-Cookie, um die Auswahl des Rechenzentrums zu erleichtern.
Cookie
li_gc
Dauer
6 Monate
Beschreibung
Linkedin setzt dieses Cookie, um die Zustimmung des Besuchers zur Verwendung von Cookies für nicht wesentliche Zwecke zu speichern.
Analyse-Cookies werden verwendet um zu verstehen, wie Besucher mit der Website interagieren. Diese Cookies dienen zu Aussagen über die Anzahl der Besucher, Absprungrate, Herkunft der Besucher usw.
Cookie
gf_visitor_source
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_medium
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_campaign
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_content
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_term
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
gf_visitor_location
Dauer
7 Tage
Beschreibung
Description is currently not available.
Cookie
ga_session_duration
Dauer
1 Stunde
Beschreibung
Description is currently not available.
Cookie
_ga_*
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Google Analytics sets this cookie to store and count page views.
Cookie
_ga
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Google Analytics setzt dieses Cookie, um Besucher-, Sitzungs- und Kampagnendaten zu berechnen und die Nutzung der Website für den Analysebericht der Website zu verfolgen. Das Cookie speichert Informationen anonym und weist eine zufällig generierte Nummer zu, um einzelne Besucher zu erkennen.
Cookie
amp_*
Dauer
1 Jahr
Beschreibung
Amplitude sets this cookie for session tracking for analytics purposes.
Cookie
YSC
Dauer
Sitzung
Beschreibung
Youtube setzt dieses Cookie, um die Aufrufe von eingebetteten Videos auf Youtube-Seiten zu verfolgen.
Cookie
amplitude_device_id
Dauer
Sitzung
Beschreibung
No description available.
Cookie
loom_anon_comment
Dauer
1 Jahr
Beschreibung
No description available.
Cookie
loom_referral_video
Dauer
Sitzung
Beschreibung
Description is currently not available.
Cookie
__Host-psifi.analyticsTrace
Dauer
6 Stunden
Beschreibung
Description is currently not available.
Cookie
__Host-psifi.analyticsTraceV2
Dauer
6 Stunden
Beschreibung
Description is currently not available.
Cookie
_cs_id
Dauer
1 Jahr 1 Monat
Beschreibung
This cookie is used to store the ContentSquare's user identifier ID. This is a persistent cookie and expires after 13 months.
Cookie
_cs_s
Dauer
1 Stunde
Beschreibung
This cookie is used to store the number of page's viewed by a visitor within the session for ContentSquare's solution.
Cookie
ai_session
Dauer
1 Stunde
Beschreibung
This is a unique anonymous session identifier cookie set by Microsoft Application Insights software to gather statistical usage and telemetry data for apps built on the Azure cloud platform.
Cookie
_hjSessionUser_*
Dauer
1 Jahr
Beschreibung
Hotjar sets this cookie to ensure data from subsequent visits to the same site is attributed to the same user ID, which persists in the Hotjar User ID, which is unique to that site.
Cookie
_hjSession_*
Dauer
1 Stunde
Beschreibung
Hotjar sets this cookie to ensure data from subsequent visits to the same site is attributed to the same user ID, which persists in the Hotjar User ID, which is unique to that site.
Cookie
ajs_anonymous_id
Dauer
1 Jahr
Beschreibung
This cookie is set by Segment to count the number of people who visit a certain site by tracking if they have visited before.
Cookie
_cs_c
Dauer
1 Jahr 1 Monat
Beschreibung
The cookie is used by Content Square to save the user consent to be tracked.
Cookie
utm_medium
Dauer
7 Tage
Beschreibung
This cookie is used to record from where the visitor came to the website orginally. This information is used by the website operator to know the efficiency of their marketing.
Cookie
utm_source
Dauer
7 Tage
Beschreibung
This cookie is used to record from where the visitor came to the website orginally. This information is used by the website operator to know the efficiency of their marketing.
Cookie
utm_campaign
Dauer
7 Tage
Beschreibung
Google Ad Services sets this cookie to store session campaign value if present.
Cookie
utm_content
Dauer
7 Tage
Beschreibung
This cookie is used for storing the session content value if present.
Cookie
utm_term
Dauer
7 Tage
Beschreibung
This cookie is used to record from where the visitor came to the website orginally. This information is used by the website operator to know the efficiency of their marketing.
Cookie
amp_cookie_test*
Dauer
Sitzung
Beschreibung
Amplitude sets this cookie to test if cookies are enabled in the user’s browser. It is used during SDK initialisation and is automatically removed after the check.
Cookie
utsdb
Dauer
Sitzung
Beschreibung
Zoho SalesIQ sets this cookie to register data on visitor's website behaviour.
Leistungs-Cookies werden verwendet, um die wichtigsten Leistungsindizes der Website zu verstehen und zu analysieren. Dies trägt dazu bei, den Besuchern ein besseres Nutzererlebnis zu bieten.
Cookie
_uetsid
Dauer
1 Tag
Beschreibung
Bing Ads setzt dieses Cookie, um mit einem Nutzer in Kontakt zu treten, der zuvor die Website besucht hat.
Cookie
_uetvid
Dauer
1 Jahr 24 Tage
Beschreibung
Bing Ads setzt dieses Cookie, um mit einem Nutzer in Kontakt zu treten, der die Website bereits besucht hat.
Werbe-Cookies werden verwendet, um Besuchern auf der Grundlage der von ihnen zuvor besuchten Seiten maßgeschneiderte Werbung zu liefern und die Wirksamkeit von Werbekampagne nzu analysieren.
Cookie
_gcl_au
Dauer
3 Monate
Beschreibung
Google Tag Manager setzt das Cookie, um die Werbeeffizienz von Websites zu testen, die seine Dienste nutzen.
Cookie
__Secure-ROLLOUT_TOKEN
Dauer
6 Monate
Beschreibung
YouTube sets this cookie to manage feature rollout and experimentation. It helps Google control which new features or interface changes are shown to users as part of testing and staged rollouts, ensuring consistent experience for a given user during an experiment.
Cookie
__Secure-YEC
Dauer
vergangene
Beschreibung
Description is currently not available.
Cookie
__Secure-YNID
Dauer
6 Monate
Beschreibung
YouTube cookie used to protect user security and prevent fraud, especially during the login process.
Cookie
test_cookie
Dauer
15 Minuten
Beschreibung
doubleclick.net setzt dieses Cookie, um festzustellen, ob der Browser des Nutzers Cookies unterstützt.
Cookie
MUID
Dauer
1 Jahr 24 Tage
Beschreibung
Bing setzt dieses Cookie, um einzelne Webbrowser zu erkennen, die Microsoft-Seiten besuchen. Dieses Cookie wird für Werbung, Website-Analysen und andere Vorgänge verwendet.
Cookie
ai_user
Dauer
1 Jahr
Beschreibung
Microsoft Azure sets this cookie as a unique user identifier cookie, enabling counting of the number of users accessing the application over time.
Cookie
NID
Dauer
6 Monate
Beschreibung
Google setzt das Cookie zu Werbezwecken, um die Anzahl der Anzeigen zu begrenzen, um unerwünschte Anzeigen stummzuschalten und um die Wirksamkeit von Anzeigen zu messen.
Cookie
__Host-GAPS
Dauer
2 Jahre
Beschreibung
This cookie allows the website to identify a user and provide enhanced functionality and personalisation.
Cookie
bcookie
Dauer
1 Jahr
Beschreibung
LinkedIn setzt dieses Cookie von LinkedIn-Share-Buttons und Anzeigen-Tags, um Browser-IDs zu erkennen.
Cookie
IDE
Dauer
1 Jahr 24 Tage 1 Minute
Beschreibung
„Google DoubleClick IDE“-Cookies speichern Informationen darüber, wie der Nutzer die Website nutzt, um ihm dem Nutzerprofil entsprechende Anzeigen zu präsentieren.
Cookie
guest_id_marketing
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to identify and track the website visitor.
Cookie
guest_id_ads
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to identify and track the website visitor.
Cookie
personalization_id
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to integrate and share features for social media and also store information about how the user uses the website, for tracking and targeting.
Cookie
guest_id
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Twitter sets this cookie to identify and track the website visitor. It registers if a user is signed in to the Twitter platform and collects information about ad preferences.
Andere nicht kategorisierte Cookies sind solche, die analysiert werden und noch nicht in eine Kategorie eingestuft wurden.
Cookie
_cs_root-domain
Dauer
Sitzung
Beschreibung
Description is currently not available.
Cookie
aquacloudio-_zldp
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Description is currently not available.
Cookie
aquacloudio-_zldt
Dauer
1 Jahr 1 Monat 4 Tage
Beschreibung
Description is currently not available.
Cookie
amplitude_testaqua-cloud.io
Dauer
1 Jahr
Beschreibung
Description is currently not available.
X
🤖 Neue spannende Updates sind jetzt für die aqua-Intelligenz verfügbar! 🎉
Was ist Contract Testing: Vorteile, Implementierung & Best Practices
Moderne Softwareentwicklung basiert auf APIs und Microservices. Dutzende oder sogar Hunderte von Services kommunizieren ständig miteinander. Herkömmliche Testansätze können jedoch mit dieser Komplexität überfordert sein. End-to-End-Tests dauern ewig und die Koordination zwischen Teams erscheint unmöglich. KI-gestütztes Contract Testing ändert genau dies. Dieser Leitfaden erklärt, was Contract Testing eigentlich ist, wie es in der Praxis funktioniert und warum QA-Teams sich jetzt damit befassen sollten.
Contract Testing überprüft die Kommunikation zwischen Services, indem es prüft, ob sie einen vereinbarten Vertrag einhalten, ohne vollständige Integrationsumgebungen zu benötigen.
Pact, das Standard-Contract-Testing-Tool, unterstützt mehrere Sprachen und Protokolle durch einen Workflow, bei dem Konsumenten Erwartungen definieren und Anbieter die Kompatibilität überprüfen.
Contract Tests laufen in Minuten statt in Stunden und bieten sofortiges Feedback zur API-Kompatibilität und klarere Fehlerdiagnose ohne komplexe gemeinsame Umgebungen.
Verträge dienen als aktualisierbare Dokumentation, Deployment-Gates und Kollaborationswerkzeuge, die versehentliche Breaking Changes verhindern und gleichzeitig die API-Entwicklung erleichtern.
Effektives Contract Testing erfordert die Konzentration auf Geschäftsverhalten, die Erstellung konsumentenspezifischer Verträge, die Modellierung realistischer Anbieterzustände und die Integration in CI/CD-Pipelines.
API Contract Testing mit Tools wie Pact gibt Teams eine strukturierte Methode, die Consumer-Provider-Kompatibilität auf API-Ebene zu validieren, ohne Live-Umgebungen zu benötigen.
Contract Driven Testing verlagert die Integrationsvalidierung nach links und erkennt Breaking Changes, bevor sie Staging oder Produktion erreichen.
Contract Testing durchbricht die Komplexität, indem es die Kompatibilität validiert, bevor Services jemals in der Produktion aufeinandertreffen. Entdecken Sie, wie dieser Ansatz Ihre Teststrategie transformieren und Ihrem Team Stunden an Arbeit ersparen kann 👇
Was ist Contract Testing?
Contract Testing überprüft die Kommunikation zwischen zwei Services, indem es prüft, ob sie einem vereinbarten „Vertrag“ folgen. Stellen Sie sich einen Vertrag wie ein Regelwerk für ihre Interaktion vor: wie Anfragen aussehen, was Antworten enthalten sollten, was passiert, wenn etwas schiefgeht. Jeder Service wird isoliert gegen diesen gemeinsamen Vertrag getestet, ohne dass das gesamte Ökosystem gestartet werden muss.
Contract Testing funktioniert gut in Microservices und API-First-Architekturen, wo Dutzende von Services über HTTP, Messaging-Queues oder gRPC interagieren. Traditionelle Tests haben hier Schwierigkeiten, da die Koordination all dieser beweglichen Teile langsam und teuer ist. Contract Tests lösen dies, indem sie:
Schnell sind: Keine Notwendigkeit, ganze Umgebungen hochzufahren
Präzise sind: Fangen Kompatibilitätsprobleme direkt an der Quelle ab
Wenn etwas nicht funktioniert, wissen Sie genau, wo Sie suchen müssen.
Dieser Ansatz funktioniert besonders gut bei verbrauchergetriebenem Contract Testing, bei dem Konsumenten definieren, was sie brauchen, und Anbieter dies liefern müssen. Der Vertrag erfasst reale Interaktionen:
Erlaubte Endpunkte
HTTP-Methoden
Erforderliche Felder
Datentypen
Fehlerverhalten
Wenn der Code eines Konsumenten gegen einen Mock-Provider läuft, der den Vertrag beherrscht, wissen Sie sofort, ob die Dinge übereinstimmen. Wenn der Provider seine Überprüfung gegen denselben Vertrag durchführt, fangen Sie Breaking Changes ab, bevor sie das Staging erreichen.
Warum Teams Schwierigkeiten haben, Contract Testing einzuführen
Die größte Hürde bei der Einführung von Contract Testing ist nicht technischer Natur. Es ist die anfängliche Investition in teamübergreifende Koordination und Tool-Einrichtung, bevor der Mehrwert sichtbar wird.
Häufige Einführungshindernisse:
Anfängliche Lernkurve: Es braucht Zeit, verbrauchergesteuerte Verträge und Anbieterzustände zu verstehen. Teams müssen den Pact-Workflow erfassen, bevor sie effektive Contract Tests schreiben können.
Anfänglicher Arbeitsaufwand: Sie müssen Consumer-Tests schreiben und einen Pact Broker einrichten. Dann folgt die Konfiguration der Provider-Verifikation und die Integration in CI/CD, bevor Sie einen Nutzen sehen.
Teamübergreifende Koordination: Contract Testing funktioniert nur, wenn sowohl Consumer- als auch Provider-Teams die Verträge tatsächlich pflegen. Es ist schwierig, alle an Bord zu bekommen.
Unklare Verantwortlichkeiten: Wer pflegt die Verträge? Wer verifiziert sie? Ohne klare Zuständigkeiten werden Contract Tests zu verwaisten Code, den niemand anfassen möchte.
Wahrgenommene Redundanz: Sie haben bereits Integrationstests. Das Hinzufügen von Contract Tests kann sich anfühlen, als würden Sie Arbeit duplizieren.
Komplexität der Tools: Die Einrichtung von Pact und die Konfiguration des Brokers fügen Ihrem Testaufbau eine weitere Ebene hinzu. Die Verwaltung von Anbieterzuständen macht es noch komplexer.
Sobald Teams diese anfängliche Einführungsphase überwinden und erleben, wie Contract Testing echte Probleme vor der Produktion abfängt, verschwindet der Widerstand in der Regel. Der Wert wird deutlich, wenn Sie Ihren ersten Ausfall verhindern oder die Koordination einer massiven Integrationsumgebung überspringen, nur um eine API-Änderung zu validieren. Dies erfordert Unterstützung vom Management, dedizierte Lernzeit und Geduld, während sich die Investition auszahlt.
Wie funktioniert Contract Testing? Ein Überblick über Pact
Pact ist der Standard für Contract Testing-Tools, aufgebaut um einen einfachen, aber leistungsstarken Workflow, der Konsumenten und Anbieter durch ein gemeinsames Vertragsrepository verbindet.
Der Contract Testing-Workflow:
Konsument definiert Erwartungen: Auf der Konsumentenseite schreiben Sie Tests, die beschreiben, was Ihr Service vom Anbieter erwartet. Pact startet einen Mock-Server, der sich gemäß diesen Erwartungen verhält, und Ihr Konsumentencode trifft auf diesen Mock.
Vertragsgenerierung: Wenn der Konsument die Interaktion korrekt handhabt, generiert Pact eine Vertragsdatei. Dieses JSON-Dokument erfasst jedes Anfrage-Antwort-Paar.
Vertragsveröffentlichung: Dieser Vertrag wird in einem zentralen Repository namens Pact Broker oder Pactflow veröffentlicht, wodurch er für Provider-Teams zugänglich wird.
Provider-Verifizierung: Die Testsuite des Providers ruft diesen Vertrag aus dem Broker ab und führt Verifizierungstests durch. Sie startet die reale Provider-Implementierung und wiederholt jede Interaktion aus dem Vertrag, dann prüft sie, ob die tatsächlichen Antworten des Providers mit den Erwartungen des Konsumenten übereinstimmen.
Ergebnisrückmeldung: Wenn der Provider alle Interaktionen erfüllt, ist die Verifizierung erfolgreich, und die Ergebnisse gehen zurück an den Broker, wodurch ein vollständiger Feedback-Loop entsteht.
Deployment-Validierung: Vor dem Deployment führen Teams einen „can-i-deploy“-Check gegen den Broker durch, um zu überprüfen, ob alle relevanten Verträge erfüllt sind. Wenn nicht, wird das Deployment blockiert.
Dieser Workflow schafft eine kontinuierliche Validierung, bei der Konsumenten definieren, was sie brauchen, Provider beweisen, dass sie es liefern, und beide Seiten sofort wissen, wenn die Kompatibilität bricht. Pact unterstützt mehrere Sprachen, darunter JVM, JavaScript, .NET, Ruby, Go, Python und Swift. Dank des Pact v4 Plugin-Frameworks können Sie Protokolle über HTTP hinaus wie gRPC, Protobuf und Kafka-Style-Messages durch externe Plugins testen. Das Tool verwendet auch Provider-States, um Daten für jede Interaktion einzurichten, sodass Sie sowohl Happy Paths als auch Fehlerszenarien realistisch testen können.
KI-gestütztes Contract Testing taucht nun auf dem Markt auf und ermöglicht es Organisationen, maschinelles Lernen zu nutzen, um automatisch Muster in der API-Nutzung zu erkennen und potenzielle Vertragsanpassungen vorzuschlagen. Dies macht Contract Testing in der Praxis leistungsfähiger und effizienter und verwandelt Contract Testing in ein explizites Deployment-Gate für Integrationskompatibilität.
Da sich die moderne Softwareentwicklung um APIs und Microservices dreht, benötigen Teams effektives Contract Testing. Die richtigen QA-Tools und korrekt eingerichtete Prozesse liefern echten Mehrwert. aqua cloud, eine KI-gestützte Test- und Anforderungsautomatisierungsplattform, ist speziell für Teams konzipiert, die ihre API- und Contract-Testing-Strategien verbessern möchten. Mit aqua können Sie alle Ihre API-Test-Assets, von Vertragsdefinitionen bis zu Testergebnissen, in einem einheitlichen Repository zentralisieren. Dies gewährleistet vollständige Nachvollziehbarkeit zwischen Anforderungen und Tests. aqua bietet flexible Integrationsmöglichkeiten. Der domänentrainierte KI-Copilot generiert Testfälle aus API-Spezifikationen und Anforderungen. Dies reduziert die Testfallerstellung um bis zu 97%, während projektspezifischer Kontext und Terminologie beibehalten werden. Sie können beliebte Tools wie SoapUI und JMeter oder spezialisierte Contract-Testing-Frameworks wie Pact mit aqua über REST-API verwenden. Die Lösung bringt alles durch 12+ native Integrationen zusammen.
Erreichen Sie 100% Testabdeckung über alle Ihre APIs und Service-Verträge
Contract Testing liefert konkrete Vorteile in Bezug auf Geschwindigkeit, Kosten und Zuverlässigkeit. Die Umstellung von traditionellem Integrationstesting auf vertragsbasierte Validierung verändert, wie Teams arbeiten und wie schnell sie vorankommen können.
Traditionelle Integrationstests sind mühsam. Sie müssen mehrere Services hochfahren, Testdaten koordinieren und auf langsame Pipelines warten. Mit dem Wachstum Ihres Systems häuft sich dieser Overhead immer mehr an und schafft Engpässe, die Ihren gesamten Entwicklungszyklus verlangsamen. Contract Testing durchbricht all das, indem es spezifische Consumer-Provider-Paare gegen Mocks testet. Ihre Teams können parallel arbeiten, ohne auf gemeinsame Umgebungen oder koordinierte Deployments zu warten.
Hauptvorteile:
Schnelleres Feedback: Tests laufen in Minuten statt in Stunden und geben Entwicklern sofortige Signale zur API-Kompatibilität.
Geringere Infrastrukturkosten: Keine Notwendigkeit für gemeinsame Umgebungen oder die Orchestrierung Dutzender von Services, nur um eine Integration zu validieren.
Klarere Fehlerdiagnose: Wenn ein Vertrag bricht, wissen Sie genau, welcher Konsument und Provider beteiligt sind. Keine Protokoll-Archäologie erforderlich.
Sichereres Refactoring: Provider können APIs mit Zuversicht weiterentwickeln, da Verträge die tatsächliche Konsumentennutzung dokumentieren, nicht Annahmen.
Bessere Teamzusammenarbeit: Verträge werden zu aktualisierbarer Dokumentation, die beide Seiten gemeinsam überprüfen und pflegen.
Diese Vorteile verstärken sich mit dem Wachstum Ihres Systems. Je mehr Services Sie haben, desto schmerzlicher wird traditionelles Integrationstesting und desto wertvoller erweist sich Contract Testing.
Contract Testing vs. Integrations- und End-to-End-Testing
Contract Driven Testing wird oft mit Integrations- und End-to-End-Testing verwechselt, da alle drei prüfen, wie Services interagieren. Sie dienen jedoch unterschiedlichen Zwecken und arbeiten auf verschiedenen Ebenen.
Integrationstesting startet zwei oder mehr reale Services und überprüft, ob sie in einer gemeinsamen Umgebung zusammenarbeiten. Es testet tatsächliches Verhalten, echte Datenbanken und echte Netzwerkaufrufe. Das gibt Vertrauen, kommt aber mit Kosten: langsame Durchläufe, Umgebungsabhängigkeiten und schwer isolierbare Fehler, wenn etwas schiefgeht.
End-to-End-Testing geht noch weiter. Es führt den gesamten Anwendungsstack vom Benutzerinterface bis zur Datenbank und externen Services aus. Es ist der Test-Typ mit dem höchsten Vertrauensniveau, aber auch der langsamste und fragilieste. Ein einziger instabiler Service oder Datenzustand kann eine gesamte Suite zum Scheitern bringen.
API Contract Testing funktioniert anders. Es erfordert nicht, dass beide Services gleichzeitig laufen. Der Konsumententest läuft gegen einen Mock-Provider, und der Provider verifiziert unabhängig gegen den aufgezeichneten Vertrag. Das bedeutet:
Durchläufe sind schnell. Keine gemeinsamen Umgebungen, kein Orchestrierungsaufwand.
Fehler sind präzise. Ein gebrochener Vertrag zeigt genau, welches Consumer-Provider-Paar inkompatibel ist und warum.
Teams arbeiten parallel. Consumer- und Provider-Teams können unabhängig entwickeln und testen, ohne aufeinander warten zu müssen.
Der richtige Ansatz ist, alle drei in Kombination zu nutzen. Contract Tests fangen Kompatibilitätsprobleme früh und kostengünstig ab. Integrationstests bestätigen das reale Verhalten in einer gemeinsamen Umgebung. End-to-End-Tests validieren die vollständige User Journey vor dem Release. Contract Testing ersetzt die anderen beiden nicht. Es übernimmt die Kompatibilitätsschicht, damit die anderen Schichten sich auf das konzentrieren können, was sie am besten können.
Grenzen des Contract Testings und was es nicht abdeckt
Contract Testing ist ein gezieltes Werkzeug. Es ist sehr gut in einer spezifischen Aufgabe: zu überprüfen, dass ein Consumer und Provider sich darüber einig sind, wie sie interagieren werden. Es ist nicht dafür ausgelegt, andere Testarten zu ersetzen, und hat echte Grenzen, die es wert sind, verstanden zu werden.
Was Contract Testing nicht abdeckt:
Geschäftslogik innerhalb eines einzelnen Service. Ein Vertrag überprüft, ob eine Antwort richtig aussieht. Er testet nicht, ob die Daten in dieser Antwort korrekt berechnet oder gespeichert werden.
Performance und Last. Verträge prüfen Struktur und Kompatibilität, nicht wie sich ein Service unter Traffic verhält. Dafür wird weiterhin Lasttesting benötigt.
Sicherheitslücken. API Contract Testing scannt nicht auf Injection-Angriffe, Authentifizierungsfehler oder Autorisierungslücken. Sicherheitstesting ist eine separate Schicht.
UI und User Journeys. Verträge leben auf der API-Ebene. Wenn die Sorge gilt, was ein Benutzer über mehrere Bildschirme und Schritte hinweg erlebt, decken End-to-End-Tests diesen Bereich ab.
Drittanbieter-APIs, die nicht instrumentiert werden können. Wenn die Verifizierungs-Suite des Providers nicht ausgeführt werden kann, kann kein echter Vertrag aufgestellt werden. Consumer-Tests gegen einen Mock sind möglich, aber die Provider-Seite bleibt ungeprüft.
Nicht-deterministisches Verhalten. Services, die je nach Feature-Flags, regionaler Konfiguration oder Laufzeitzustand unterschiedliche Strukturen zurückgeben, können schwierig zuverlässig zu Contract-testen sein.
Diese Grenzen zu kennen, hilft Teams, in Contract Testing dort zu investieren, wo es Mehrwert schafft, und Integrations-, Performance- und Sicherheitstesting für alles, was es nicht abdeckt, beizubehalten.
Beispiel-Vertrag
Ein Vertrag ist eine strukturierte Beschreibung, wie zwei Services interagieren. Angenommen, Sie haben einen Zahlungsdienst, der mit einem Kontodienst spricht, wobei der Zahlungsdienst prüfen muss, ob ein Konto existiert, bevor er eine Transaktion verarbeitet. So könnte dieser Vertrag im JSON-Format von Pact aussehen:
Dieser Vertrag besagt, dass der PaymentService erwartet, eine GET-Anfrage an „/accounts/12345“ mit einem Accept-Header zu senden, und der AccountService sollte mit einem 200-Status und einem JSON-Body antworten, der „accountId“, „balance“ und „currency“ enthält. Der „providerState“ weist den Verifizierungstest des Providers an, das System so einzurichten, dass Konto 12345 existiert, bevor diese Interaktion wiederholt wird. Pact verwendet intern Matching-Regeln, z.B. Muster und Zeitmatcher, sodass Sie nicht an exakte Werte gebunden sind. Zum Beispiel könnte „balance“ eine beliebige Zahl und „currency“ eine beliebige dreistellige Zeichenfolge sein.
Eine Contract Testing-Vorlage wie diese hilft Teams, ihren Ansatz über verschiedene Service-Paare hinweg zu standardisieren, was die Einführung von Contract Testing-Software in der gesamten Organisation konsistenter macht.
Verträge erfassen sowohl Happy Paths als auch Fehlerfälle. Sie würden eine weitere Interaktion für „Konto existiert nicht“ mit einer 404-Antwort hinzufügen, um sicherzustellen, dass der Konsument dieses Szenario korrekt handhabt. Diese Verträge werden automatisch aus dem tatsächlichen Testcode des Konsumenten generiert, sodass Sie nicht manuell JSON schreiben. Der Konsumententest läuft, übt die reale Konsumentenlogik aus, und Pact zeichnet auf, was passiert ist. Das wird zur Quelle der Wahrheit für das, was der Provider unterstützen muss, wodurch der Vertrag auf tatsächlicher Nutzung und nicht auf theoretischen Spezifikationen basiert.
In meiner persönlichen Erfahrung hat Contract Testing mit Pact immer sehr effizient funktioniert. Anfänglich zögern Teams möglicherweise, es aufgrund der erforderlichen Vorabarbeit zu übernehmen, aber sobald sie es erleben, ist der Wert so signifikant, dass sie in der Regel mit dem Ergebnis sehr zufrieden sind.
Wie können Verträge für Contract Testing verwendet werden?
Verträge erfüllen mehrere Rollen über das bloße Ausführen von Tests hinaus. Sie sind aktualisierbare Dokumentation, Deployment-Gates und Kollaborationstools, die verändern, wie Teams zusammenarbeiten.
Aktualisierbare Dokumentation und API-Spezifikationen
Verträge fungieren als ausführbare Spezifikationen, die beweisen, dass Ihre API tatsächlich wie beschrieben funktioniert. Anstelle einer veralteten Wiki-Seite haben Sie einen Vertrag, der das Verhalten der API bei jedem Build validiert. Beide Teams können den Vertrag lesen, um zu verstehen, welche Felder erforderlich sind, welche Statuscodes auftreten können und welche Fehlerszenarien existieren. Wenn der Vertragstest bestanden wird, ist diese Dokumentation garantiert korrekt, was die Lücke zwischen dem, was die Dokumentation behauptet, und dem, was das System tatsächlich tut, eliminiert.
CI/CD-Pipeline-Integration und Deployment-Gates
Wenn ein Konsument oder Provider baut, führt CI automatisch Contract Tests durch. Vor dem Deployment verwenden Teams den „can-i-deploy“-Befehl des Brokers, um zu prüfen, ob die neue Version mit allem kompatibel ist, womit sie sprechen muss. Wenn Verträge nicht erfüllt werden, wird das Deployment blockiert, was Contract Testing zu einem harten Gate für Produktionsreleases macht. Sie verlassen sich nicht auf manuelle Koordination oder hoffen, dass Integrationstests im Staging Probleme finden. Die Kompatibilität wird verifiziert, bevor Code ausgeliefert wird.
Teamzusammenarbeit und API-Evolution
Wenn ein Provider einen Endpunkt ändern möchte, kann er im Broker nachsehen, welche Konsumenten ihn nutzen und was sie erwarten. Diese Sichtbarkeit verhindert versehentliche Breaking Changes. Konsumenten können neue Interaktionen definieren und Verträge veröffentlichen, bevor der Provider sie implementiert, was parallele Entwicklung ermöglicht. Provider können während Migrationsfenstern überlappende Unterstützung für alte und neue Verträge aufrechterhalten, was Konsumenten Zeit gibt, ohne den Provider-Fortschritt zu blockieren. Der Vertrag wird zu einem gemeinsamen Artefakt, das beide Seiten aktiv überprüfen und aktualisieren, wodurch die Kommunikation eng bleibt und Überraschungen reduziert werden.
Versionierung und Umgebungsmanagement
Verträge unterstützen Versionierung und Umgebungsmanagement, indem sie es ermöglichen, Verträge mit Umgebungslabels wie Dev, Staging oder Produktion zu versehen. Sie wissen, welche Versionen wo bereitgestellt sind, was Ihnen ermöglicht, die Kompatibilität pro Umgebung zu überprüfen. Beispielsweise können Sie sicherstellen, dass Ihre neue Provider-Version mit dem Konsumenten funktioniert, der derzeit in Produktion ist, bevor Sie sie befördern. Verträge helfen auch bei asynchronen Workflows. Wenn Ihre Services über Kafka oder SNS kommunizieren, können Sie Message-Verträge definieren, um die Payload-Struktur und das Verhalten auf die gleiche Weise zu validieren, wie Sie es für HTTP tun würden.
Eine gute Software für Vertragsprüfung sollte diesen gesamten Lebenszyklus unterstützen, von der Vertragserstellung über die Validierung bis hin zur Deployment-Verifizierung. Die beste Contract Testing-Software bietet eine nahtlose Integration in bestehende CI/CD-Pipelines und bietet klare Sichtbarkeit des Kompatibilitätsstatus.
Best Practices und Überlegungen für Contract Testing
Effektives Contract Testing hängt von drei Dingen ab: Consumer-getriebenem Vertragsdesign, CI/CD-Integration von Anfang an und klaren Verantwortlichkeiten in Consumer- und Provider-Teams.
Um Contract Testing richtig zu machen, reicht es nicht aus, Pact zu installieren und ein paar Tests durchzuführen. Sie benötigen solide Praktiken, um Verträge im Laufe der Zeit wartbar und wertvoll zu halten, damit sie als zuverlässige Integrationskontrollpunkte dienen, anstatt zu einer weiteren Wartungslast zu werden.
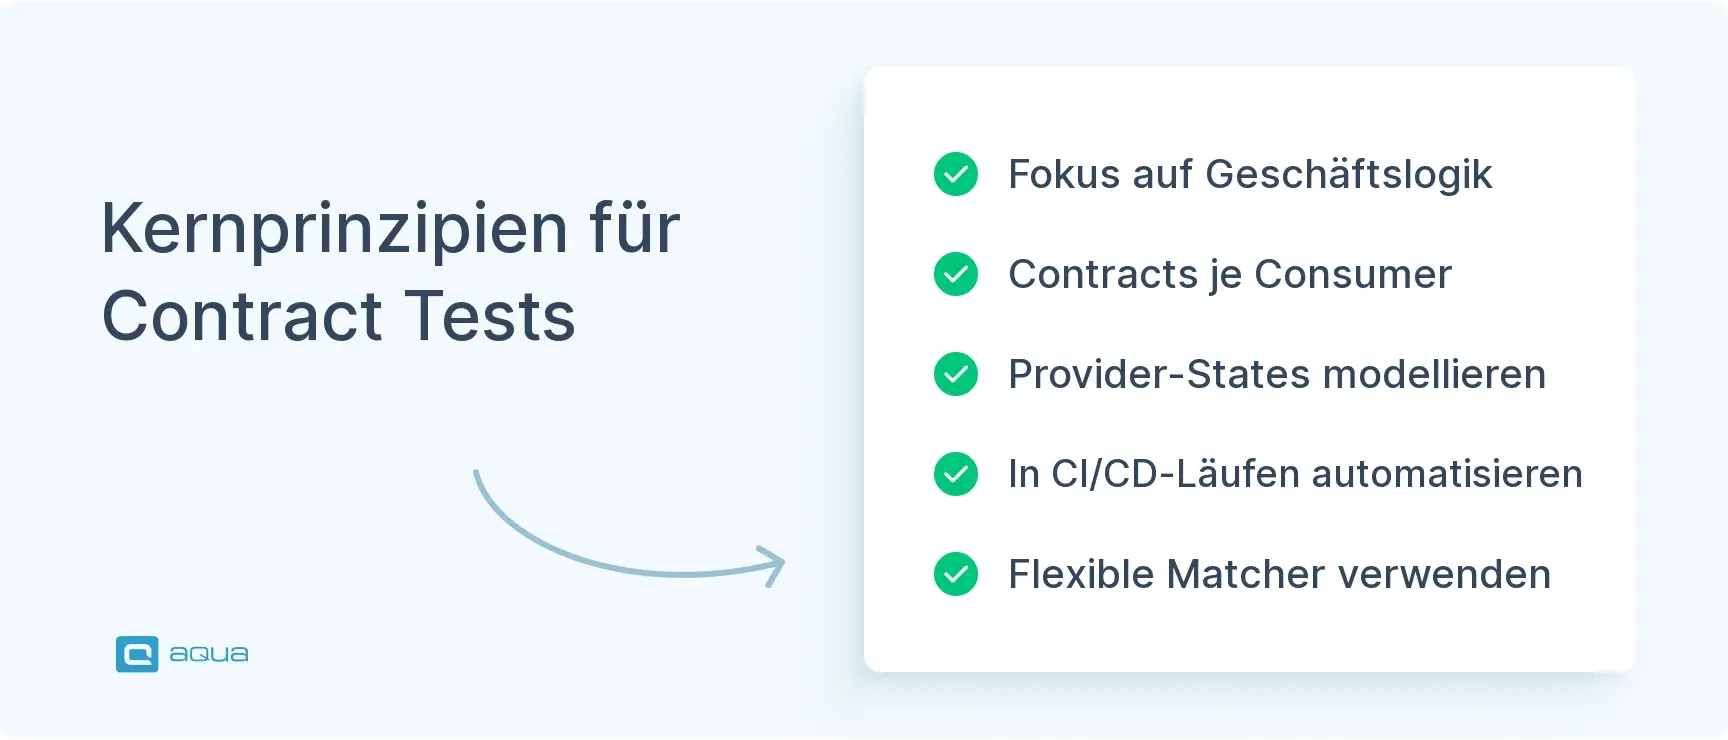
Kernprinzipien für effektives Contract Testing:
Verträge rund um Geschäftsverhalten gestalten: Konzentrieren Sie sich auf die Felder und Antworten, die für den Anwendungsfall des Konsumenten wichtig sind. Vermeiden Sie es, interne Metadaten wie Zeitstempel oder automatisch generierte IDs festzulegen, es sei denn, sie sind wirklich erforderlich. Verwenden Sie Pact’s Matching-Regeln, wie Muster, Typ-Matcher und Array-Größenbeschränkungen, um Verträge flexibel zu halten.
Verbrauchergesteuerte Verträge pro Konsument übernehmen: Jedes Konsument-Provider-Paar sollte seinen eigenen Vertrag haben. Dies hält Verträge auf die tatsächliche Nutzung fokussiert und verhindert einen monolithischen, schwer zu ändernden Vertrag, der versucht, jedem zu gefallen. Konsumenten beschreiben nur, was sie nutzen, sodass Provider nicht mit der Unterstützung von Funktionen belastet werden, die niemand braucht.
Realistische Provider-States sorgfältig modellieren: Provider-States richten den Provider für jede Interaktion ein. Denken Sie an „Benutzer existiert“ oder „Bestellung nicht gefunden“. Diese Zustände ermöglichen es Ihnen, sowohl Erfolgs- als auch Fehlerszenarien zu testen, ohne sich auf externe Datenbanken oder gemeinsame Testdaten zu verlassen. Machen Sie Zustände aussagekräftig und wiederverwendbar über Interaktionen hinweg.
Contract Testing von Anfang an in CI/CD integrieren: Führen Sie Konsumententests bei jedem Konsumenten-Build und Provider-Verifizierung bei jedem Provider-Build durch. Verwenden Sie nächtliche Läufe oder Webhook-Trigger, um Provider gegen alle relevanten Konsumentenverträge zu verifizieren, und automatisieren Sie den „can-I-deploy“-Check vor Produktionsdeployments.
Ohne Automatisierung und klare Verantwortlichkeiten verlieren Contract Tests ihren Wert, indem sie zu manuellen Checks werden, die sporadisch oder nur auf dem Laptop von jemandem laufen. Das Ziel ist eine kontinuierliche Kompatibilitätsprüfung, die Regressionen sofort erkennt, nicht Tage später, wenn jemand sich erinnert, die Tests auszuführen.
Contract Testing ist eine schwierige Praxis zu implementieren und zu skalieren. Um es funktionieren zu lassen, benötigen Sie Engagement vom Management und von Ingenieuren. Contract Testing ist keine "Wunderpille".
Vertragsevolution rückwärtskompatibel handhaben: Fügen Sie neue optionale Felder hinzu, anstatt alte zu entfernen. Provider können während Übergängen sowohl neue als auch alte Verträge unterstützen.
Verträge nach Umgebung und Version taggen: Verwenden Sie Tags wie prod, staging oder v1.2.3 im Broker, damit Sie wissen, welche Verträge wo und wann gelten.
Vertragsfehler als Team überprüfen: Wenn ein Vertrag bricht, sollten sowohl Konsumenten- als auch Provider-Teams gemeinsam untersuchen. Dies ist ein Kollaborationsproblem, kein Schuldzuweisungsspiel.
Verträge leicht, aber konsequent verwalten: Legen Sie Namenskonventionen, Versionierungsrichtlinien und Lebenszyklusregeln fest, damit Verträge nicht chaotisch werden, während Sie skalieren.
Auf asynchrone und Multiprotokoll-Flows erweitern: Beschränken Sie Contract Testing nicht auf HTTP. Verwenden Sie Pact-Plugins oder spezialisierte Tools für Kafka, gRPC oder WebSockets, wo Integrationsfehler noch schwieriger zu verfolgen sind.
Mit Contract Testing konzentrieren sich Teams stattdessen auf zuverlässige Prüfungen, die Kompatibilitätsprobleme frühzeitig erkennen. Um die in diesem Artikel beschriebenen Vorteile zu maximieren, benötigen Sie ein Testmanagementsystem, das diesen modernen Ansatz unterstützt. aqua cloud, eine KI-gestützte Anforderungs- und Testmanagementlösung, überzeugt in komplexen API-lastigen Umgebungen. Sie bietet leistungsstarke Funktionen, die Ihre Contract Testing-Strategie ergänzen. aqua gibt Ihnen vollständige Sichtbarkeit über den gesamten Lebenszyklus. Der domänentrainierte KI-Copilot hebt aqua hervor. Er lernt aus der Dokumentation Ihres Projekts, um relevante Testfälle und Daten zu generieren. Sie erhalten kontextbezogene, projektspezifische Ausgaben anstelle generischer KI-Vorschläge. Kombiniert mit Echtzeit-Dashboards, die die Vertragskonformität über Umgebungen hinweg verfolgen, verändert aqua die Art und Weise, wie Teams bei der API-Entwicklung und -Integration zusammenarbeiten. Durch Automatisierungsintegrationen mit Tools wie SoapUI und JMeter sowie benutzerdefinierten Workflow-Funktionen hilft aqua Teams, Best Practices mit minimaler Reibung zu übernehmen.
Sparen Sie 97% Ihrer Zeit mit KI-gestütztem Contract Testing
Contract Testing löst das Chaos von Microservices und API-lastigen Architekturen, indem es die Integrationsvalidierung nach links verschiebt, Breaking Changes erkennt, bevor sie die Produktion erreichen, und Teams schnelles, zuverlässiges Feedback ohne den Overhead von Full-Stack-Integrationstests gibt. Durch die Konzentration auf Konsumenten-Provider-Verträge ersetzen Sie langsame, fragile End-to-End-Tests durch gezielte, parallelisierbare Prüfungen, die in Minuten laufen. Tools wie Pact machen die Implementierung unkompliziert, und der ROI zeigt sich schnell durch schnellere Pipelines, weniger Produktionsvorfälle, niedrigere Infrastrukturkosten und bessere Zusammenarbeit zwischen Teams. Beginnen Sie mit einer Integration mit hohem Risiko, beweisen Sie den Wert und skalieren Sie von dort aus.
Contract Testing ist eine Testmethodik, die überprüft, ob zwei Services ordnungsgemäß kommunizieren können, indem sie gegen einen vereinbarten Vertrag validiert werden. Jeder Service wird isoliert getestet, ohne vollständige Integrationsumgebungen zu benötigen. Der Konsument definiert Erwartungen für Anfragen und Antworten, während der Provider beweist, dass er diese Erwartungen erfüllen kann. Dieser Ansatz erkennt Kompatibilitätsprobleme früh im Entwicklungszyklus, bevor Services in der Produktion interagieren.
Ist Contract Testing dasselbe wie API-Testing?
Nein, Contract Testing und API-Testing dienen unterschiedlichen Zwecken. API-Testing validiert, dass eine API für sich allein richtig funktioniert, indem Endpunkte, Antworten und Fehlerbehandlung überprüft werden. Contract Testing verifiziert, dass ein Konsument und ein Provider sich darüber einig sind, wie sie interagieren werden, wobei der Fokus auf der Kompatibilität zwischen zwei spezifischen Services liegt, anstatt die API umfassend zu testen. Contract Tests ergänzen API-Tests, indem sie sicherstellen, dass Integrationspunkte kompatibel bleiben, während sich Services unabhängig voneinander entwickeln.
Wie schreibt man Contract Testing?
Beginnen Sie damit, Konsumententests zu schreiben, die definieren, was Ihr Service vom Provider erwartet. Verwenden Sie ein Framework wie Pact, um einen Mock-Provider basierend auf diesen Erwartungen zu erstellen, führen Sie dann Ihren Konsumentencode gegen den Mock aus und lassen Sie Pact den Vertrag automatisch generieren. Veröffentlichen Sie diesen Vertrag in einem Broker. Auf der Provider-Seite ziehen Sie den Vertrag und führen Verifizierungstests gegen Ihre tatsächliche Implementierung durch. Integrieren Sie schließlich sowohl Konsumenten- als auch Provider-Tests in Ihre CI/CD-Pipeline für kontinuierliche Validierung.
Welche Tools werden häufig für die Automatisierung von Contract Testing verwendet?
Pact ist das am weitesten verbreitete Contract Testing-Tool, das mehrere Sprachen und Protokolle unterstützt, darunter HTTP, gRPC und Messaging-Systeme. Pactflow bietet einen verwalteten Broker-Service für Teams, die Pact verwenden. Spring Cloud Contract funktioniert gut für Java-basierte Microservices. Für asynchrones Messaging können Tools wie Specmatic und Karate Contract Testing-Szenarien handhaben. Die meisten Teams integrieren Contract Testing auch in ihre bestehenden CI/CD-Pipelines mit Jenkins, GitHub Actions oder GitLab CI.
Kann Contract Testing mit Drittanbieter- oder externen APIs verwendet werden, die man nicht kontrolliert?
Teilweise. Es können Consumer-seitige Contract Tests gegen einen Mock der externen API geschrieben werden, um zu überprüfen, ob der eigene Code die erwarteten Antworten korrekt verarbeitet. Das schützt vor Regressionen in der eigenen Consumer-Logik. Was nicht möglich ist, ist die Ausführung der Provider-Verifizierung gegen den Drittanbieter-Service, da dessen Testinfrastruktur nicht kontrolliert wird. Das Ergebnis ist ein einseitiger Vertrag: nützlich zur Validierung des Consumer-Verhaltens, aber keine Garantie, dass der Provider kompatibel bleibt. Für externe APIs, die sich häufig ändern oder kein veröffentlichtes Schema haben, bietet die Kombination aus Consumer-seitigen Contract Tests, einer Schema-Validierungsschicht und regelmäßigen Integrationsprüfungen eine umfassendere Abdeckung.
Die Verbesserung des aqua-Produkts ist Martins Hauptaufgabe und größte Mission. Sein Fachwissen umfasst ITIL-Prozessberatung, Änderungsmanagement, Qualitätssicherung, Qualitätsmanagement und Anforderungsmanagement. Martin arbeitet seit mehr als 18 Jahren in der Qualitätssicherung für regulierte Branchen und ist eine unersetzliche Führungskraft bei der andagon Group.
Pavel ist Quality-Assurance-Berater und Autor mit tiefem Fachwissen in der Lösung komplexer Testherausforderungen. Sein Hintergrund in der Softwareentwicklung hat Organisationen dabei geholfen, ihre QA-Praktiken von reaktiv zu proaktiv zu entwickeln. Neben der Beratung entwickelt Pavel Best-Practice-Leitfäden und Fallstudien für aqua cloud, die praxisnahe QA-Lösungen demonstrieren…
Beginnen Sie Ihre Arbeit nicht mit gewöhnlichen E-Mails: Fügen Sie eine gesunde Dosis an aufschlussreichen Softwaretest-Tipps von unseren QS-Experten hinzu.
Home » Bewährte Methoden » Was ist Contract Testing: Vorteile, Implementierung & Best Practices
Lieben Sie das Testen genauso wie wir?
Werden Sie Teil unserer Community von begeisterten Experten! Erhalten Sie neue Beiträge aus dem aqua-Blog direkt in Ihre Inbox. QS-Trends, Übersichten über Diskussionen in der Community, aufschlussreiche Tipps — Sie werden es lieben!
Wir sind dem Schutz Ihrer Privatsphäre verpflichtet. Aqua verwendet die von Ihnen zur Verfügung gestellten Informationen, um Sie über unsere relevanten Inhalte, Produkte und Dienstleistungen zu informieren. Diese Mitteilungen können Sie jederzeit wieder abbestellen. Weitere Informationen finden Sie in unserer Datenschutzrichtlinie.